Programar com IA sem revisão de código: a dívida de segurança que está a crescer
Estudos da Veracode e de Stanford mostram que código gerado por IA falha testes de segurança em quase metade dos casos — e que quem o escreve confia mais nele, não menos. Sem revisão humana, essa confiança vira risco.
29 de setembro de 2026
O código gerado por IA tem um problema difícil de ver a olho nu: parece pronto. Compila, a funcionalidade funciona, o deploy corre sem erros. Para um founder sem tempo para olhar ao detalhe, isso é sinal verde.
Mas "funciona" e "está seguro" são coisas diferentes — e é exactamente aí que a dívida se acumula sem ninguém notar.
A IA não só erra mais em segurança — como convence quem a usa de que não errou
Em 2023, investigadores de Stanford testaram programadores a resolver os mesmos problemas, uns com acesso a um assistente de IA, outros sem. Os resultados, publicados no estudo "Do Users Write More Insecure Code with AI Assistants?", mostraram duas coisas:
- Quem usou o assistente escreveu código menos seguro em quatro dos cinco exercícios — sobretudo em encriptação e proteção contra SQL injection.
- Quem usou o assistente ficou mais convencido de que o seu código estava seguro do que quem não usou.
É a pior combinação possível: menos segurança, mais confiança. Sem alguém a rever esse código de fora, essa confiança nunca é confrontada com a realidade — só chega a sê-lo quando alguém explora a falha.
Os números, à escala
Em 2025 a Veracode testou mais de 100 modelos de IA em 80 tarefas de programação curadas e mediu quantas produziam código com falhas de segurança reais (OWASP Top 10).
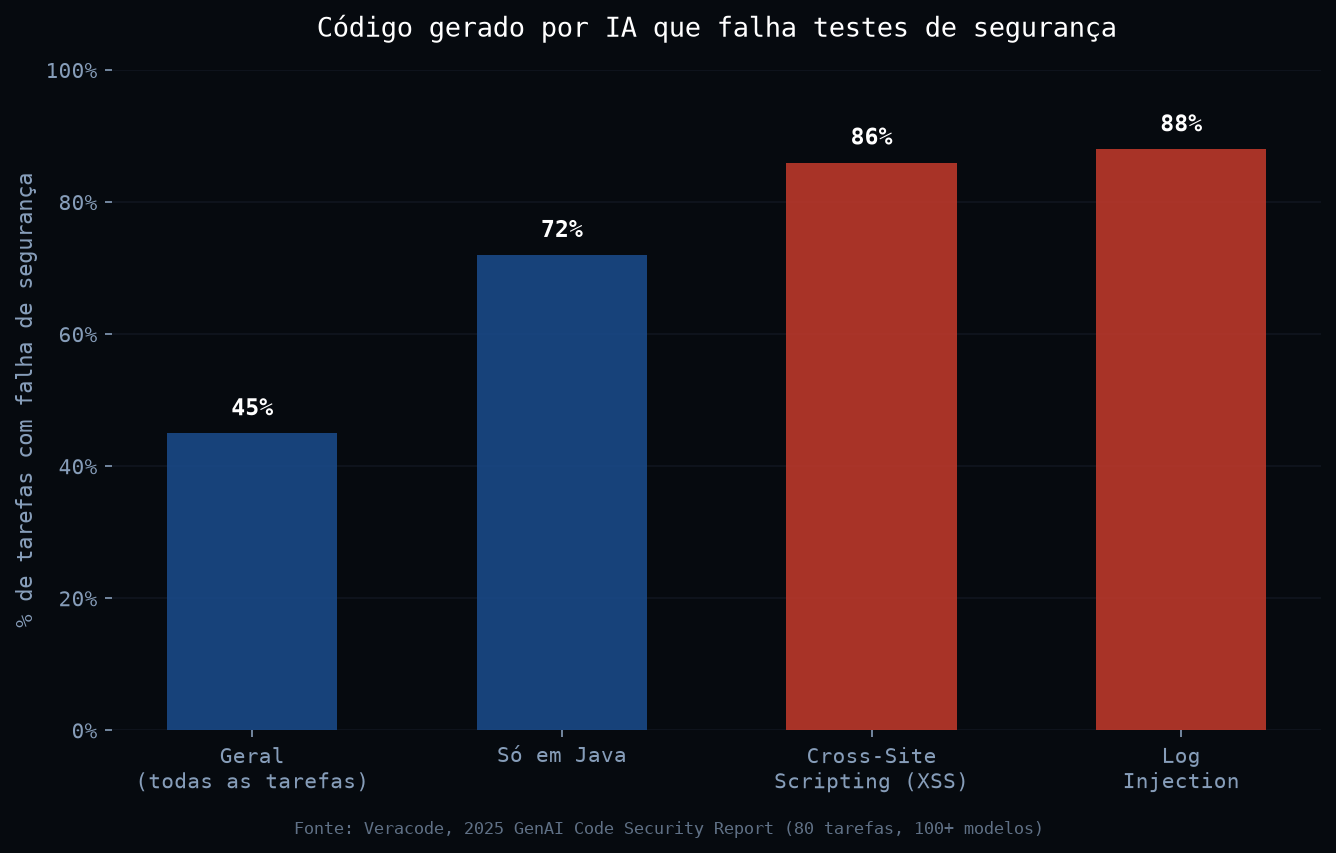
Alguns números do relatório:
| Falha | Taxa |
|---|---|
| Falha de segurança, em média (todas as linguagens) | 45% |
| Falha de segurança em código Java | 72% |
| Cross-Site Scripting (XSS) | 86% |
| Log Injection | 88% |
| Probabilidade de introduzir XSS vs. programador humano | 2,74x mais provável |
Isto não é sobre um modelo mau ou desactualizado — o estudo cobriu mais de 100 modelos, incluindo os mais recentes do mercado. É um padrão estrutural: a IA optimiza para produzir código que funciona, não para código que resiste a um atacante.
Onde é que isto se torna caro
Nenhum destes números é fatal por si só — é para isso que existe code review, testes de segurança, e revisão humana antes de produção. O problema é quando essa camada desaparece.
Sem code review, ninguém está a perguntar "de onde vem este input?", "isto está a validar o que devia?", "esta chave ficou hardcoded?". A IA não pergunta isso a si própria — e, como mostra o estudo de Stanford, quem a usa tende a assumir que já está tratado.
O resultado é o mesmo padrão que já vemos noutros projetos que herdamos: software que esteve "a funcionar" durante meses, até um incidente, uma auditoria de RGPD, ou um investidor em due diligence encontrarem o que ninguém tinha ido ver.
A velocidade que a IA dá é real. O risco que fica por trás dela, sem revisão, também é.
Fontes: Veracode — 2025 GenAI Code Security Report; Perry, Srivastava, Kumar & Boneh, Do Users Write More Insecure Code with AI Assistants?, Stanford, 2023.
Ver também: Auditoria e correção de apps feitas com IA.